


La Guardia Civil ha desarticulado una amplia red dedicada a las ciberestafas bancarias que habría conseguido defraudar más de un millón de euros mediante mensajes SMS y llamadas telefónicas en las que los delincuentes se hacían pasar por entidades financieras.
La denominada operación Ibermellow se ha saldado con 29 personas detenidas y otras 57 investigadas por su presunta relación con delitos de estafa, blanqueo de capitales y pertenencia a organización criminal.
La investigación ha alcanzado numerosas provincias españolas, entre ellas Toledo, además de A Coruña, Álava, Alicante, Ávila, Badajoz, Barcelona, Cantabria, Cádiz, Córdoba, Gerona, Granada, Las Palmas de Gran Canaria, Madrid, Málaga, Murcia, Ourense, Salamanca, Santa Cruz de Tenerife, Sevilla, Tarragona, Valladolid, Valencia y Zaragoza.
Por el momento, los investigadores han identificado a 43 víctimas, todas ellas residentes en Aragón.
Un SMS alertaba de falsos cargos bancarios
La investigación comenzó el pasado año después de que se presentaran varias denuncias en Huesca con un mismo patrón.
El fraude combinaba dos técnicas conocidas como smishing y vishing.
En una primera fase, las víctimas recibían un SMS aparentemente enviado por su banco. En él se advertía de supuestos cargos de elevada cuantía en la cuenta bancaria y se facilitaba un número de teléfono al que llamar para detener la operación.
Ese mensaje era, en realidad, el primer paso de la estafa.
Posteriormente se producía una llamada telefónica en la que los delincuentes se hacían pasar por trabajadores o gestores de la entidad bancaria.
Los estafadores conocían datos personales de las víctimas
Para lograr que el engaño resultase más creíble, los integrantes de la organización utilizaban técnicas de ingeniería social y disponían previamente de determinados datos personales de las víctimas.
De este modo conseguían generar confianza y convencerlas para facilitar información relacionada con sus cuentas.
En algunos casos lograban que las propias víctimas realizaran transferencias a cuentas controladas por la organización. En otros, conseguían incluso que contrataran préstamos personales, cuyo dinero era enviado posteriormente a otras cuentas vinculadas a los estafadores.
Mediante este sistema, la organización habría conseguido sustraer más de un millón de euros.
Entre los perjudicados se encuentran 25 personas de la provincia de Huesca, 11 de Zaragoza y siete de Teruel.
El dinero circulaba por numerosas cuentas
El análisis técnico de los archivos y de la documentación aportada en las primeras denuncias permitió reconstruir el recorrido del dinero.
Una vez conseguido el engaño, las cantidades sustraídas eran transferidas entre distintas cuentas bancarias con el objetivo de dificultar el seguimiento policial.
Finalmente, parte del dinero era retirado en cajeros automáticos situados en Barcelona, Madrid y Murcia.
Esta trazabilidad permitió a los investigadores identificar a un elevado número de personas que presuntamente actuaban como mulas económicas.
Una mula económica o bancaria es una persona que permite utilizar su cuenta bancaria, billetera virtual o datos personales para recibir, transferir o mover dinero de procedencia ilícita a cambio de una comisión.
Captadores, extractores y una estructura organizada
La investigación permitió también identificar diferentes funciones dentro de la organización.
Además de las mulas económicas, existirían personas encargadas de captarlas, así como otros integrantes responsables de retirar el dinero conseguido mediante las estafas.
Posteriormente, las cantidades llegaban hasta los niveles superiores de la organización, donde se encontraban los falsos gestores bancarios y el responsable del denominado call center desde el que se realizaba el envío masivo de mensajes SMS.
Un call center capaz de enviar 100.000 SMS por hora
La primera fase de la operación se desarrolló el pasado mes de marzo.
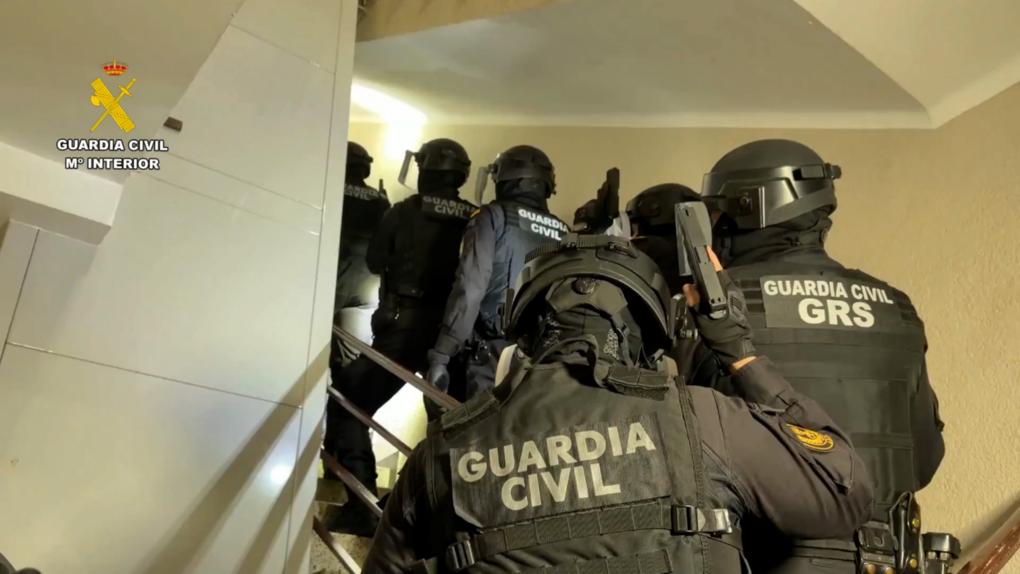
Los agentes realizaron entradas y registros en Badalona y Terrassa, en Barcelona; Carabanchel, en Madrid; y Cartagena, en Murcia.
Durante estos registros se logró desmantelar el centro desde el que se realizaban los envíos fraudulentos.
Según la Guardia Civil, el sistema contaba con capacidad técnica para enviar más de 100.000 mensajes SMS cada hora.
En esta primera actuación fueron detenidas cinco personas consideradas integrantes de la cúpula de la organización.
Los agentes intervinieron además 57.520 euros en efectivo, numerosos objetos de lujo, 365 tarjetas SIM, 176 tarjetas bancarias, 95 dispositivos destinados al envío masivo de SMS y 70 teléfonos móviles, además de diversa documentación relacionada con la actividad investigada.
Recuperados más de 256.000 euros
La segunda fase de la operación permitió desmantelar el entramado empleado para el blanqueo del dinero obtenido mediante las estafas.
Los agentes procedieron a detener e investigar a presuntas mulas económicas, captadores y personas encargadas de retirar las cantidades defraudadas.
También consiguieron recuperar 256.708 euros que permanecían depositados en distintas cuentas bancarias controladas por los presuntos ciberdelincuentes.
El operativo ha sido desarrollado por la Unidad Orgánica de Policía Judicial y el Equipo Arroba de Huesca, con la colaboración de las Unidades de Seguridad Ciudadana de las comandancias de Madrid y Murcia y del Grupo de Reserva y Seguridad de las zonas de la Guardia Civil de Barcelona y Valencia.
La operación concluyó con otras 24 detenciones y 57 personas investigadas en diferentes puntos del territorio nacional.
Las diligencias han sido remitidas a los juzgados competentes de Jaca, Caspe, Daroca, La Almunia, Tarazona, Zaragoza, Alcañiz, Calamocha y Teruel.
Cómo evitar una estafa por smishing
La Guardia Civil recuerda una serie de recomendaciones para reducir el riesgo de convertirse en víctima de este tipo de fraude.
Ante un SMS relacionado con una supuesta incidencia bancaria, es aconsejable no pulsar ningún enlace incluido en el mensaje, especialmente cuando se habla de alertas de seguridad, movimientos sospechosos o cargos inesperados.
Tampoco deben instalarse aplicaciones o programas solicitados a través de estos mensajes.
Si existen dudas sobre la autenticidad del aviso, lo recomendable es consultar directamente la aplicación oficial de la entidad bancaria, contactar con el teléfono legítimo del banco o acudir personalmente a una oficina.
Nunca debe utilizarse como referencia el teléfono facilitado en el propio SMS sospechoso.
Qué hacer ante una llamada sospechosa del banco
En los casos de vishing, los delincuentes suelen utilizar la urgencia, el miedo o la presión para conseguir que la víctima actúe rápidamente.
Ante una llamada de estas características conviene colgar y verificar la información por otro canal.
La Guardia Civil recuerda igualmente que no se deben facilitar por teléfono contraseñas, códigos PIN ni claves completas de acceso a la banca electrónica.
Para comprobar si la llamada procede realmente de la entidad financiera, es preferible contactar directamente con el banco mediante un número oficial conocido o acudir presencialmente a una oficina.
Qué hacer si ya se ha producido la estafa
Si el fraude ya se ha consumado, la recomendación es contactar cuanto antes con la Guardia Civil.
La denuncia puede formularse en el acuartelamiento más cercano o, cuando corresponda, a través de la Sede Electrónica de la Guardia Civil.
También se puede solicitar información al Equipo de Asesoramiento, Prevención y Respuesta en materia de Ciberdelincuencia, conocido como Equipo Arroba, a través de la Central 062.


